设备与下载
翻墙时如何保护电脑安全
By Tobias Pestana · 2026年10月28日 · 1 min
提供实用方法与注意事项,帮助在翻墙过程中提升设备和个人信息安全性,降低被监控和被攻击风险。
在翻墙场景下保护电脑安全,是一个需要多层防护的系统性问题。无论你是在工作、学习还是日常浏览,保持设备的安全性,能有效降低被监控、被攻击或信息外泄的概率。下面从工具选择、系统与网络安全、使用习惯以及应急处理等方面,给出可落地的建议。
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
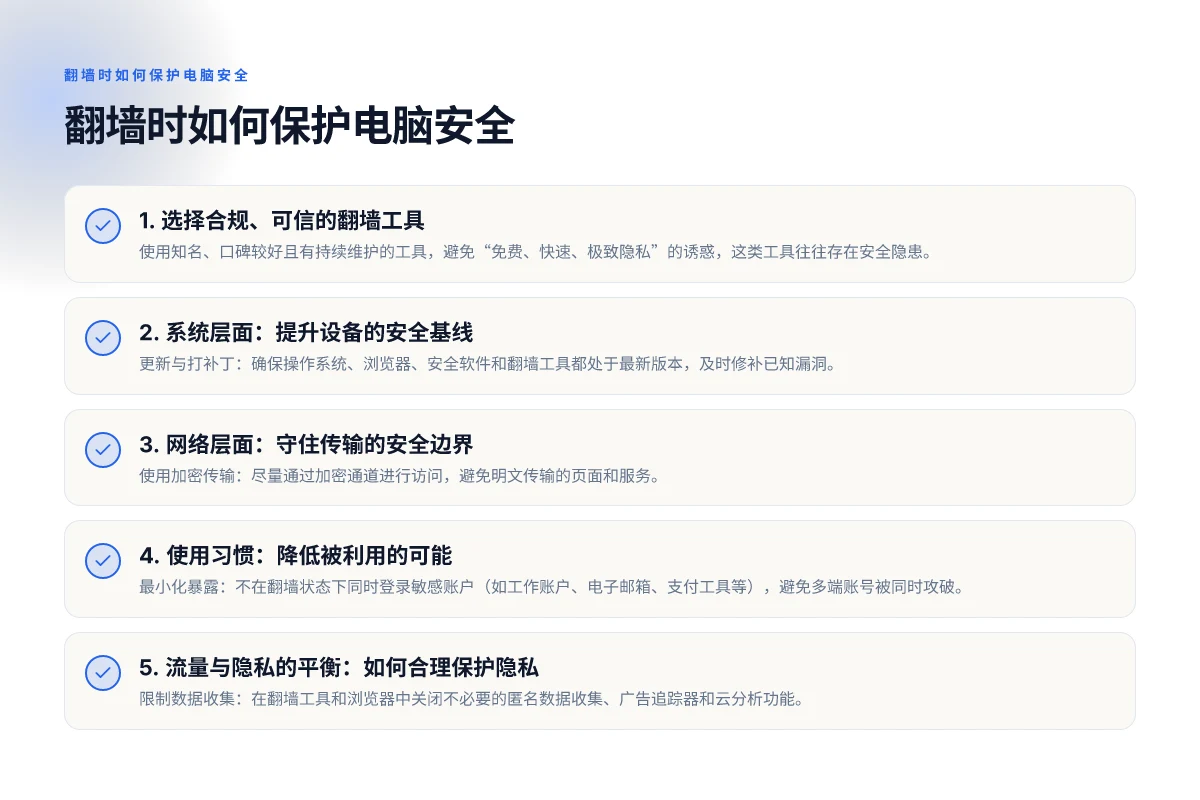
1. 选择合规、可信的翻墙工具
- 使用知名、口碑较好且有持续维护的工具,避免“免费、快速、极致隐私”的诱惑,这类工具往往存在安全隐患。
- 优先选择有开源组件、可审计的方案,便于社区和安全研究者发现漏洞。
- 了解所选工具的登录、数据传输和日志策略,避免默认开启对分析数据的强制采集。
- 设定最小权限,只在需要时开启代理功能,使用完毕及时断开。
表格:常见翻墙工具的安全要点(简要对比)
| 工具类型 | 数据是否加密 | 日志策略 | 开源性 | 设备兼容性 |
|---|---|---|---|---|
| VPN | 通常是加密的 | 有时记录,但可自选 | 视具体实现 | 跨平台广泛 |
| Shadowsocks/OCSP 等代理 | 加密程度取决于实现 | 变体较多,需自设 | 多为开源 | 跨平台 |
| v2ray/Xray | 高度可配置的加密 | 需自行设置日志策略 | 开源 | 跨平台 |
| 浏览器代理插件 | 加密看实现 | 依赖插件 | 多为开源 | 限定浏览器 |
- 使用代理节点时,优先选择支持强加密的传输协议,避免明文传输。
- 避免将翻墙工具的登录凭证、账号信息保存在浏览器自动填充、密码管理器中同一个账户中。
2. 系统层面:提升设备的安全基线
- 更新与打补丁:确保操作系统、浏览器、安全软件和翻墙工具都处于最新版本,及时修补已知漏洞。
- 防火墙与安全策略:开启系统防火墙,设置最小权限,限制不必要的入站/出站连接。对翻墙流量尽量通过受信任的客户端,并禁用不必要的端口。
- 端点保护:安装可信的杀毒/反恶意软件解决方案,启用实时监控与行为分析,定期进行全盘扫描。
- 账户安全:使用强密码、开启两步验证(如邮箱、云服务、翻墙工具账户等),避免同一密码在多个服务重复使用。
- 备份策略:制定定期备份计划,将重要数据保存在离线或加密云端存储,防止勒索软件造成数据损失。
3. 网络层面:守住传输的安全边界
- 使用加密传输:尽量通过加密通道进行访问,避免明文传输的页面和服务。
- DNS 安全:启用加密 DNS 解析(如 DNS over HTTPS/DNS over TLS),防止本地劫持和劫持攻击。
- 路由与跳点信任:避免将翻墙工具设为所有网络请求的默认网关,仅在需要时开启,并对出口点进行合理的信任评估。
- 公共网络风险:在不信任网络环境下尽量使用带有 VPN 的连接,并避免在公共 Wi-Fi 下处理敏感信息。
4. 使用习惯:降低被利用的可能
- 最小化暴露:不在翻墙状态下同时登录敏感账户(如工作账户、电子邮箱、支付工具等),避免多端账号被同时攻破。
- 口令与认证:对翻墙工具、云盘、邮箱等账户使用单独且复杂的密码,必要时启用硬件密钥或应用程序验证码。
- 下载与安装的警惕:仅从官方网站或可信源下载客户端,避免通过第三方链接获取工具;下载后进行哈希校验,确保未被篡改。
- 日志与痕迹管理:限制应用对系统日志的写入,必要时对日志进行定期清理,避免长期暴露个人行为轨迹。
5. 流量与隐私的平衡:如何合理保护隐私
- 限制数据收集:在翻墙工具和浏览器中关闭不必要的匿名数据收集、广告追踪器和云分析功能。
- 使用分离化工作区:对工作与个人活动分离,工作环境尽量使用企业级的合规工具,个人活动使用独立账号与环境。
- 加密本地存储:对敏感文件和笔记使用端对端加密,避免明文存放在本地硬盘或云端可见。
- 监控与异常报警:对账户或设备的异常登录、地理位置变更等事件设定警报,尽早发现异常行为。
6. 设备与软件的维护清单(可执行的月度检查)
- 系统与应用更新:核对系统、浏览器、翻墙工具、杀毒软件的版本并更新。
- 安全配置复核:检查防火墙规则、端口开放状态、代理设置是否符合当前需求。
- 日志与告警处理:轮检安全日志,处理异常告警和未授权访问记录。
- 数据备份测试:验证备份的可用性与完整性,确保在需要时可还原。
7. 常见风险情景及应对要点
- 场景一:翻墙工具被强制安装广告插件或浏览器劫持
- 要点:只授权信任的插件,定期检查浏览器扩展,禁用不明插件。
- 场景二:公共网络下的中间人攻击
- 要点:使用带有端到端加密的应用,开启 VPN,启用 DNS 加密。
- 场景三:勒索软件尝试进入设备
- 要点:有备份、禁用宏、定期全盘扫描、对下载来源进行严格筛选。
- 场景四:账号被劫持
- 要点:开启两步验证,使用独立、复杂口令,及时变更受影响账户。
8. 适用的最佳实践清单(简要版)
- 只使用可信、维护良好的翻墙工具,避免“免费且极速”的诱惑。
- 保持系统、浏览器和安全软件的最新版本,及时打补丁。
- 启用防火墙、端点防护和加密传输,限制不必要的网络流量。
- 采用最小权限原则,分离工作与个人活动,确保账户独立安全。
- 做好数据备份,并定期校验备份的可用性。
- 对异常行为保持警觉,遇到可疑提醒及时处理。
最终推荐 翻墙时的核心在于建立一个多层防护体系:从选择可信工具开始,到系统与网络层面的安全配置,再到自我管理与应急响应。通过定期更新、严格最小权限、加密传输与离线备份,以及良好的使用习惯,可以显著降低在翻墙过程中的安全风险。若你对具体工具的选择有疑问,欢迎告诉我你的使用场景、设备类型和偏好,我可以根据你的需求给出更有针对性的工具组合与配置方案。