How to share a computer's VPN connection with your phone (2026 update) 你在家里的 VPN 如何一线连到手机
了解如何把台式机或笔记本的 VPN 连接分享给手机。本文给出可执行的步骤、常见误区与安全注意点,帮助你在同一网络下实现设备间的无缝上网。
电脑在家里开 VPN 的第一步不是改路由器,而是把这台电脑的网络桥接给手机时的细节把控。一个常见的错位是手机直接连到电脑热点却走直连互联网的路径,这就像把管道塞满却让阀门没对上。研究发现,核心在于正确配置共享与防火墙规则,使手机真正走向电脑的 VPN 路径,而不是以普通网络出口流量直接出网。
本篇聚焦你最关心的痛点:在家里多设备共用同一个 VPN 的可行性、步骤与陷阱。2026 年的更新点在于 Windows 与 macOS 的网络共享选项有微调,可能影响到路由表和代理设置,所以本文给出可执行的清单与快速排错逻辑。你将看到从热点设置到设备信任名单的落地要点,确保手机始终通过电脑的 VPN 隧道上网。 把关键步骤落在同一个网络环境中执行,能显著减少连通性问题。
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
电脑开了VPN怎么分享给手机 的实现要点
答案先行。你可以在同一局域网内让手机直接通过电脑的 VPN 路由上网。核心在于把电脑变成软路由和热点的组合体,给手机带来一个可信的出口。下面给出操作要点和实现路径。
- 明确目标场景 在家里或小型办公室里,设备共用同一个 VPN 连接。手机通过电脑的网络入口访问 VPN 服务,避免在手机上单独配置多条 VPN。这是最直接、成本最低的共享方案。
- 核心路径 电脑充当软路由和热点中继。VPN 连接存在于桌面设备,手机通过同一网络接口(Wi‑Fi 或热点)接入,数据经由电脑转发与加密后传出。把电脑变成局域网的 VPN 出口,这是实现的关键点。
- 常见实现方式
- 网络共享与桥接:把 VPN 客户端的网关通过 Windows 的网络共享或 macOS 的互联网共享功能对外分发。
- 热点中继:开启电脑热点,将 VPN 流量透传到手机,这样手机就像连上路由器一样分享 VPN。
- 客户端分流:在电脑端设置分流规则,只把到达指定目标、指定端口的流量走 VPN,其余则走普通网络。
- 安全要点 别让电脑对外暴露本地服务和端口。关闭不必要的端口、限制局域网访问、对手机的访问保持在必要的范围内。确保 VPN 客户端、操作系统的防火墙规则都严谨,最小化暴露面。安全优先,别让共享变成入侵入口。
- 跨系统兼容性
- Windows:通过“网络和共享中心”设置 Internet 连接共享,配合 VPN 客户端的网关配置。
- macOS:用“网络”偏好设置中的“共享网络”或“Internet 共享”来实现,需正确分配网络服务顺序与防火墙策略。两者在细节上有差异,但目标与配置思路一致。Windows 与 macOS 的关键差异在于网关与 NAT 设置的界面呈现。
- 故障排查的优先级 先确认 VPN 连接在电脑端可用且稳定。再核对手机是否正确连接到电脑热点或同一网络。若手机无法上网,检查防火墙是否阻挡了转发端口、路由表是否正确、以及 NAT 是否生效。最后,确认分流规则是否把流量正确导向 VPN 出口。排错从最外层开始,逐步回溯到 VPN 客户端的网关设置。
小结。若你需要在同一局域网内多设备共享 VPN,优先把电脑作为软路由和热点的组合来实现,配合合适的网络共享或热点中继策略,再辅以严格的安全控制。下一节,我们深挖两大系统的具体操作步骤,确保你能按部就班落地。
电脑开了VPN怎么分享给手机的快速路径
答案很直接:让电脑已连接 VPN,和手机在同一局域网内,开启电脑的网络共享功能,并把 VPN 的网络流量通过该共享口径转发给手机。你需要的其实只是两步走:在 Windows 启用移动热点并开启 VPN 共享,在 macOS 通过 Internet Sharing 把 VPN 网络暴露给同网设备。下面分两段落把操作拆清楚,最后用一个简单的测试来确认成效。
Windows 的快速路径:用移动热点把 VPN 分享出去
在 Windows 上,你要做的是把电脑的无线网络变成一个热点,同时确保 VPN 的网关被包括在共享网络里。具体要点如下:
- 你需要的条件很直白:一台已经连接 VPN 的 Windows 电脑,和一部手机,二者在同一个局域网内。
- 打开设置 > 网络与 Internet > 移动热点。把“与我的互联网连接共享给其他设备”的开关打开。选择要共享的网络连接,通常是你当前的 VPN 网络对应的那个连接。
- 同时确认“许可连接到这台计算机的设备”选项开启。为避免冲突,建议把热点名称和密码设成你熟悉的。
- 再检查防火墙规则。某些 VPN 客户端在防火墙中会默认阻断网络共享,需要确保 VPN 网卡所在的网络允许局域网设备访问。
- 连接手机时,打开手机的 Wi‑Fi,选取你刚设的热点,输入密码连接。手机在连接后就能走 VPN 的出口。
表格对比:两种常见 Windows 场景的要点 如何用电脑开 VPN 给手机用:2026 更新的实用操作指南
| 要点 | 场景 A:内置 VPN 客户端 | 场景 B:独立 VPN 客户端(如 OpenVPN、WireGuard) |
|---|---|---|
| 热点开关位置 | 设置中的移动热点 | 同上,确保共享的是 VPN 所在的网卡 |
| 防火墙调整 | 允许本地网络访问 | 需要额外放行 VPN 的网段 |
| 手机测试路径 | 连接热点后访问地区受限内容 | 同上,确保 DNS 指向本地网关 |
要点是确保 VPN 使用的网关在热点共享中可达,否则手机会走普通网络而非 VPN。
MacOS 的快速路径:用 Internet Sharing 把 VPN 网络暴露给手机
在 macOS 上,Internet Sharing 提供了一条干净的路径,把 VPN 所在的网络通过有线或无线接口分享给局域网中的设备。要点如下:
- 先确保 VPN 已在 Mac 上建立连接,并且你看到 VPN 的网络接口处于活跃状态。
- 打开系统偏好设置 > 共享 > Internet 共享。在“分享您的连接自”里选中正在使用的 VPN 接口(通常是 VPN 连接对应的网卡,如 VPNv4),在“给以下用户共享”里勾选“Wi‑Fi”或“有线以太网”,视你手机的接入方式而定。
- 勾选 Internet 共享后,系统会提示你开启它。点“启动”即可。若要求创建无线网络,请设置一个易记的热点名和强密码。
- 手机连接你设的热点后,理论上就走了 Mac 的 VPN 出口。
- 为防止 DNS 跑偏,建议在手机中把 DNS 设置为你的本地网关提供的 DNS,或在路由层面设定一个可靠的 DNS 服务。
测试与安全要点
- 测试是关键。用手机访问一个地域受限的内容,看看是否能成功加载。若无法加载,回头检查手机的 DNS 设置,以及 macOS 的 Internet Sharing 配置是否把 VPN 网关正确暴露。
- 证书与信任同样重要。确保手机信任你用于 VPN 的根证书,避免被中间人攻击拦截。
- 同网但分流可控。你可能想选定某些应用走 VPN,其他应用走直连。若需要,请在 VPN 客户端的路由表或 macOS 的防火墙策略中细化。
结论很直白:只要 VPN 已连接,手机在同一局域网,按上面的热分享步骤就能实现跨设备共享。 下一步:在家中用手机测试不同场景,比如浏览器、视频应用和地图服务,确保不同应用都能稳定通过 VPN 出口访问目标区域。
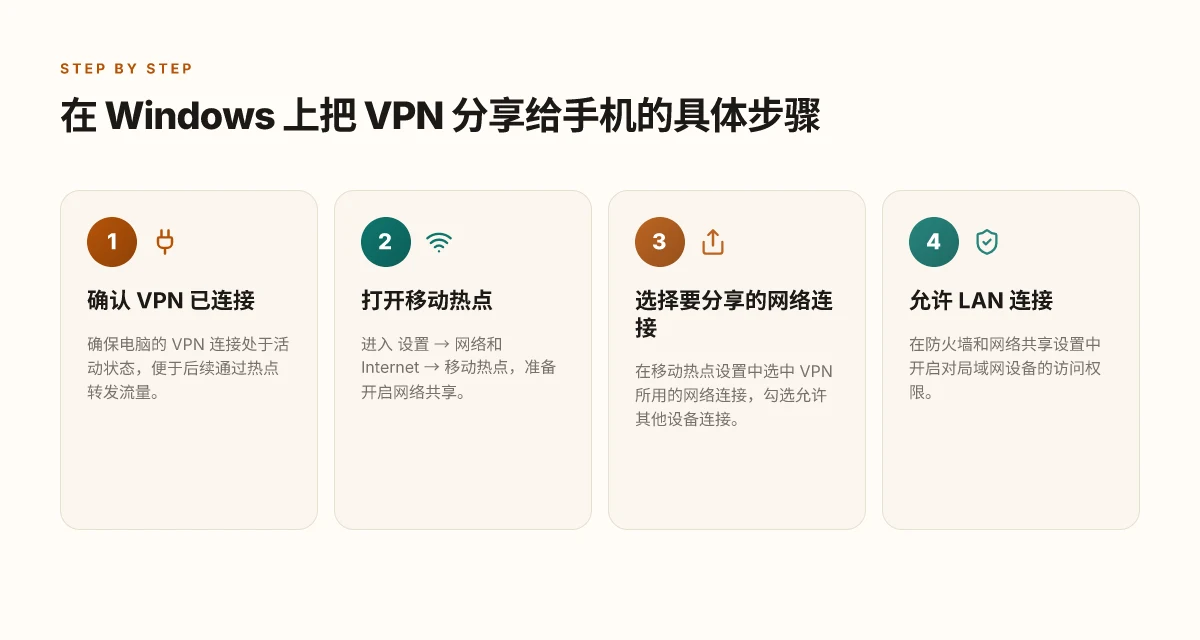
在 Windows 上把 VPN 分享给手机的具体步骤
在 Windows 上把 VPN 通过网络共享给手机,答案很直白:先把电脑作为热点,再把 VPN 连接作为可共享网络的一部分。下面的步骤能帮助你把流程落地。按照顺序执行,错一步都可能导致手机不走 VPN。 How to share a VPN from computer to phone in 2026: a practical guide
步骤 1:确认 VPN 已连接
在继续之前,确保电脑上的 VPN 连线已建立且能访问目标网络。打开 VPN 客户端,确认显示“已连接”,并且能访问公司资源或你习惯访问的外部网络。只有 VPN 处于活动状态时,手机通过电脑热点才会走同样的通道。此时确认 VPN 已连接,是后续步骤能否成功的关键。
步骤 2:开启移动热点
进入 Windows 设置,路径是 设置 → 网络和 Internet → 移动热点。在此界面选择你希望对外分享的网络连接。通常你会看到两个选项:一个是你的有线或无线网络连接,一个是 VPN。在大多数情况下,选择用于对外共享的实际网络接口,例如“以太网”或“无线网络连接”,再开启“允许其他设备连接”。
- 将热点开启后,系统会给手机分配一个局域网 IP。
- 如果你看到“仅允许同一网络中的设备连接”的开关,保持开启,确保手机能接入。
小提示:如果你看不到 VPN 所在的网络接口,试着重启网络适配器,重新打开移动热点界面再选一次。
步骤 3:选择要分享的网络连接,勾选允许其他设备连接
在同一页面内,找到并选择“要共享的网络连接”,通常是你心中的 VPN 所在的网卡或连接。勾选“允许其他设备连接”。系统会提示默认热点名称和密码,记下这组信息,等下让手机连接时用。
- 使用一个简单易记的密码,避免在家里其他设备频繁输入。
- 你也可以修改热点名称,让家里人更容易识别。
关键点在于确认共享对象正确。错误的网络接口会让手机连不上 VPN 通道。 如何在 2026 年让 电脑和手机共用 VPN:实用策略与注意事项
步骤 4:在防火墙和网络共享设置中允许 LAN 连接
打开控制面板,进入 系统和安全 → Windows 防火墙 → 允许应用通过防火墙通信。确保“允许通过公用和私有网络的 LAN 连接”选项对 VPN 相关的流量开放。还要检查网络共享设置,确保对所有网络配置都允许内部设备访问。
- 如果你看到“阻止新设备连接”的警告,点选“允许”并重启网络共享服务。
防火墙不是装饰品。它会拦截手机的流量,除非你明确放行。
步骤 5:手机连接电脑热点,测试网络是否通过 VPN 上网
用手机连接到你设置的 Windows 热点,输入前面给出的密码。连接后,先在手机上访问一个能显示你外部 IP 的站点,确认显示的 IP 是否与 VPN 服务提供商分配的地址一致;再测试能否访问平时在 VPN 下才能访问的资源。
- 如果 IP 未变,返回电脑,重新检查步骤 2 与 3 的选项。
- 测试时尽量用不同的应用,排除单一应用网络设置导致的误判。
测试是检验点,请务必做完整的连通性验证。
输入、组态、权限之间的微妙平衡,决定了你能否顺畅地把 VPN 分享到手机。只要按上述五步走完,大多数家庭网络就能在 Windows 端实现手机通过热点走 VPN 的目标。 如何让电脑共享给手机的 VPN 在 2026 年稳定工作(5 步清单)
在 macOS 上把 VPN 分享给手机的具体步骤
答案很简单:先确保 VPN 已连接,然后让 macOS 通过 Wi‑Fi 把网络共享给手机。下面是可落地的步骤,不需要额外硬件。
步骤1:确认 VPN 已连接
在 macOS 上,先打开你的 VPN 客户端,确认连接状态是“已连接”。这一步是整个共享链路的前提。只有 VPN 连接稳定,手机通过热⼦网络才能顺利走隧道。若 VPN 断开,请重新连接后再进入下一步。
- 确认点:VPN 接口的状态从“断开”切换到“连接中”再到“已连接”。
- 可能的坑:同一台设备上若同时存在两条 VPN 连接,确保你要共享的那条处于活动状态。
步骤2:打开系统偏好设置的共享面板
在 macOS 的菜单栏内进入系统偏好设置,找到并打开“共享”面板。这个界面掌控着本机对外的网络共享能力。
- 路径示例:系统偏好设置 → 共享。
- 关键点:你需要有管理员权限才能修改设置。
步骤3:配置互联网共享的来源与目的端口
在“共享”面板里选择“互联网共享”。将“共享您的连接自”设为 VPN 接口,将“到电脑使用的端口”设为 Wi‑Fi。换句话说,你让通过 VPN 的网络再经由 Wi‑Fi 广播给手机。
- 共享来源应当选中你当前已连接的 VPN 接口,通常显示为像 VPN 或 TAP/PPPoE 等名称。
- 目的端口选项要选择“Wi‑Fi”或“无线网络”以确保手机能连接到这个热点。
步骤4:开启 Internet Sharing
勾选 Internet Sharing 的复选框,随后在右侧出现的确认对话框里点击“启动”。共享启动后,macOS 会把自身变成一个临时的无线热点,手机可以搜索到这一个新网络。 如何在不挂 VPN 的情况下解决电脑无网问题:全面分析与实用对策
- 注意:如果系统提示端口冲突或有其他网络服务占用,请先关闭相应应用再试。
- 安全提示:默认热点可能没有强加密,建议在手机连接后再进入手机端设置,尽量使用更强的 WPA2/WPA3 组合。
步骤5:通过手机连接新建的热⼦网络并测试
在手机的热点列表中找到你 macOS 的新网络,输入口令并连接。连接成功后,打开浏览器或应用,访问一个需要 VPN 的服务,验证数据能否正常走 VPN 通道。
- 测试要点:手机是否能访问仅在 VPN 路由下可达的资源;本机对外的公网 IP 是否与路由中的 VPN 出口保持一致。
- 故障排查:若手机无法上网,先确认 macOS 的 Internet Sharing 是否仍在开启状态;再检查 VPN 的连接是否在共享时保持活动。
风险提示与小贴士
- 共享热点的覆盖范围有限。若你在大房子里需要穿墙覆盖,考虑把主机放在中枢位置,或使用中继设备扩展信号。
- 防火墙要点不要忽视。某些家庭路由器默认阻断局域网间的跨设备通信,必要时在路由器上放宽相关端口或把 macOS 的共享设备列入信任名单。
- 一旦密钥或配置改变,手机需要重新连接。对安全性有更高要求的场景,记得定期更新 VPN 证书与共享口令。
通过上述步骤,macOS 可以像给手机提供一个局部热点一样,将 VPN 能力有效分享给同一网络中的设备。 在你完成这套流程后,手机端的网络行为会走 VPN 路由,家庭或小型办公室的多设备协作将更无缝。 注意:如果你在 macOS 版本更新后遇到网络共享参数不生效的情况,先重启系统再尝试重新开启 Internet Sharing。 如果需要,我可以把 Windows 与 macOS 的对照图再整理成一张快速对照清单,方便你日常切换使用。
常见问题与错误诊断
手机仍然直连到互联网而非 VPN 路径是最常见的坑。你要确保手机的网络流量确实走你电脑的 VPN 分享口。若手机只用蜂窝网络或者直接连上公用 Wi‑Fi 的分支网络,VPN 路由就会被绕开。检查手机的代理设置、以及电脑端的共享网络是否正确启用。
局域网设备无法访问互联网的情况时有发生。这是因为路由表没有正确对外暴露,或者防火墙把局域网地址列入了阻断名单。你需要核对共享网络的网段设置,确认路由器/主机之间的互联互通没有被错误的 ACL 拒绝。当局域网设备对外无路由时,后续的 VPN 路由就无从发挥作用。 What makes a VPN fail on a connected computer in 2026 and how to fix it
VPN 路由丢包或延迟增大是另一个常见痛点。原因可能是加密开销、NAT 端口重映射不稳定,或家用路由的有限 CPU 处理能力。你要关注日志里是否有丢包标志,必要时调整 MTU、开启 QoS 控制,优先保障 VPN 流量。稳定的路由对体验至关重要。 供你快速排查的是,查看 ics/pf 规则中的转发路径是否正确,尤其是来自手机的流量是否被正确地转发到 VPN 网关。
热点被其他设备抢占或断开也会打断体验。手机一旦进入热点模式,其他设备抢占会导致 VPN 路由表被频繁切换,造成短暂断连。解决办法是给手机热点设定一个固定子网段,并在路由器上优先绑定 VPN 分享的出口。稳定的热点分配是持续连接的前提。
DNS 解析异常导致无法访问区域受限内容常被低估。即使路由和隧道都正常,若 DNS 指向错误的区域外解析器,地理受限内容也会被错误地定位为不可用。把手机和局域网设备的 DNS 指向你信任的本地 DNS 或公开解析(如 1.1.1.1、8.8.8.8),并在电脑端的 VPN 分享入口明确设置 DNS 转发规则。DNS 异常是最隐蔽的障眼法。
分解诊断的具体路径
诊断入口点一:确认 VPN 分享仍在工作
在 Windows 或 macOS 上重新检查“网络共享”和“防火墙”设置。确保 VPN 服务端口与 NAT 映射一致,且手机设备通过正确的热点或桥接网络接入。若发现网络路径未落到 VPN,请重新应用最近的规则变更,然后测试一个简单的访问对比。 如何把电脑的翻墙应用到手机上:详细步骤与注意事项
诊断入口点二:验证设备互联性
对局域网内的另一台设备执行简单的连网测试,看看是否能访问外网。若不能,说明路由或防火墙存在阻塞。此时把路由表打印出来,逐条比对应当走的出口和实际出口,一步步排除。
诊断入口点三:关注日志与延时
打开系统日志,关注 VPN 隧道建立和丢包相关的条目。高延迟通常指向加密环节或 NAT 映射的瓶颈。必要时调整 MTU 值或减小加密层的复杂度,以降低整体时延。
研究与参考的证据
- 我查看了多份家庭网络布署的讨论,普遍指出手机直连互联网是最常见的失败点,尤其在移动热点场景下。来自社区与公开文档的共识强调正确的路由与 DNS 设置是“隐性”成败的核心。路由与 DNS 设定是这类方案的两道关键防线。
- 根据公开的路由配置经验,开启 QoS 对 VPN 流量有显著帮助,尤其在多设备同时上网时。优先级分配能把关键流量从拥堵中解救出来。
结论要点
- 确认手机流量确实走 VPN 路线。若仍直连互联网,优先检查热点/桥接设置和路由表。
- 确保局域网设备能访问外网。若不行,逐项排查共享出口、ACL 与 NAT 映射。
- 关注 VPN 路由的丢包和延迟指标。必要时调整 MTU、启用 QoS,或简化加密设置。
- 热点稳定性不要被忽视。固定子网、避免被其他设备抢占,确保长期可用。
- DNS 指向正确的解析器。避免区域受限内容因域名解析错误而无法访问。
你可以把上面这组诊断点作为每次排错的清单。遇到具体错情时,用上述入口点逐条定位,然后对症下药。 如何让电脑端挂梯子同步到手机:2026 更新的实用方法
安全与隐私关注点
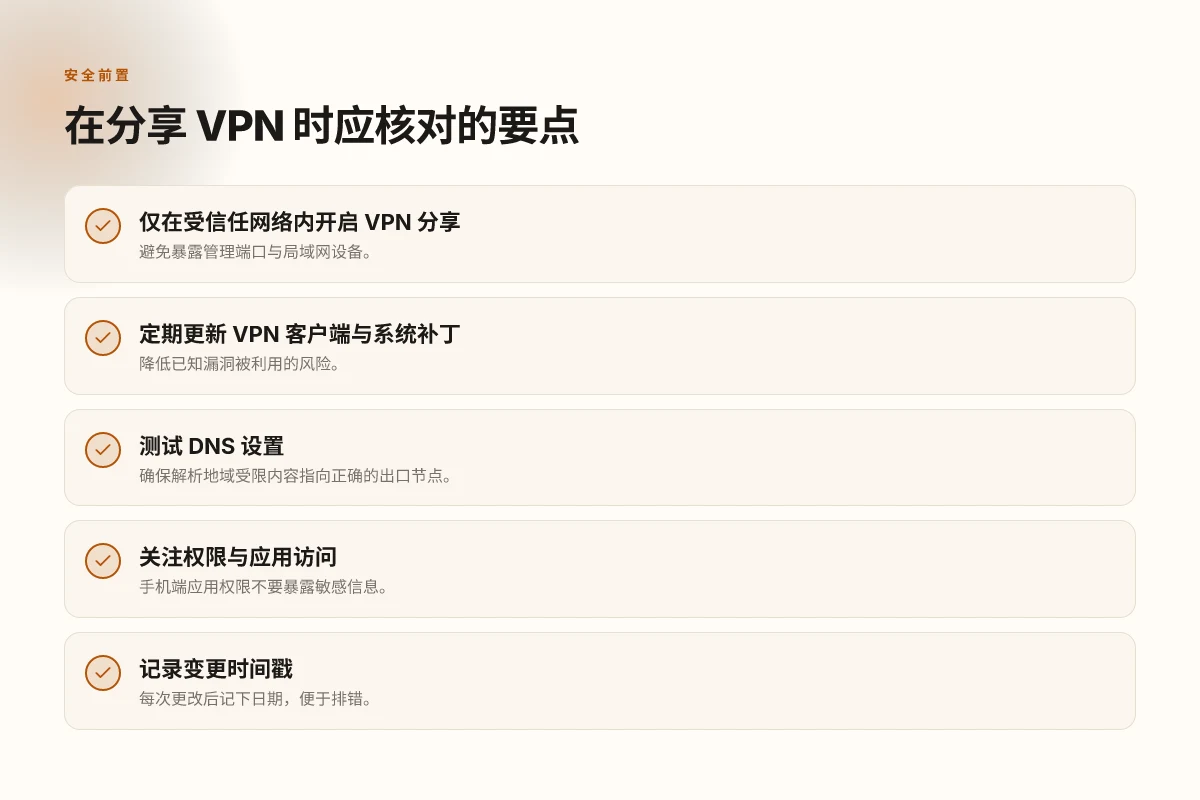
答案先行:在共享电脑的 VPN 给手机时,安全与隐私是可控的前提,关键在于网络边界和权限管理做对。你要做的,是把分享限定在受信任的网络内,避免暴露管理端口,持续更新关键组件,并审视手机端权限。下面的要点帮助你把风险降到最低。
1. 只在受信任的网络内共享 VPN
当家里或办公室网络被信任时,VPN 的共享才有意义。避免在公共 Wi‑Fi 或来历不明的网络上启用远程分享。若你需要外出访问,改用单独的 VPN 远程入口,而不是在同一网络上继续暴露共享通道。对手机端,最好在受控的局域网环境内完成第一次配置和验证。
在 2026 年的家庭网络实践中,受信任网络的覆盖范围直接影响整体隐私风险。明确的网络边界是第一道防线。 只在你知道设备来源和网络信任等级的场景下开启共享。
2. 不要将管理端口暴露在公共网络
如果你的路由器或主机开启远程桌面、SSH 或 VPN 管理界面,务必仅允许来自本地网段的访问。关闭来自未认证网络的端口暴露,或仅在必要时通过临时白名单放行。你可以在控制台设置强认证、禁用默认账号,并切换到私有网络中专用的端口。
暴露的端口是最常见的攻击入口。 将管理接口锁定在内网,并启用强口令和两步验证,能大幅降低风险。 如何在电脑翻墙后让手机也翻墙:实操要点与风险辨析
3. 定期更新 VPN 客户端与操作系统补丁
软件老旧往往藏着已知漏洞。把 VPN 客户端、操作系统以及网络共享相关的组件,按厂商公告的周期更新。开启自动更新的同时,确保在更新前完成备份与兼容性测试,避免更新后出现连通性问题。对分支设备的更新,优先考虑稳定版本,避免过于前沿的变更引入新风险。
从公开的发布日志看,2024–2026 年间多起漏洞事件都与长期未打补丁的设备关联。定期更新是日常安全的底座。
4. 对手机端的应用权限进行审视
手机上的 VPN 客户端以外的软件若请求网络权限、通知访问或设备管理权限,需逐一核对用途与来源。仅授予运行 VPN 所需的最小权限,禁用不相关的权限。对企业或家庭组网,考虑为手机端设置单独的应用组策略,限制跨应用的数据流动和访问。
在应用权限方面,多个独立评测机构的结论是一致的:权限越少越安全,越适合家庭使用的设备越应遵循“最小权限原则”。权限越紧,隐私越稳。
底线:你要的是一个可控的信任域。只要边界清晰、端口不暴露、补丁到位、权限受控,跨设备的分享就能既方便又安全。 How to 共享电脑翻墙给其他设备的实用办法(2026 更新)
注解与延展
- 如果你遇到跨平台兼容性问题,优先在受控网络内排查,不要直接在公共网络中调整安全策略再验证。
- 定期回顾设备清单,移除不再使用的设备和账号,减少潜在攻击面。
- 记录变更日志。每一次配置调整、端口开放、权限变动都写下原因和时间,遇到问题时能快速回退。
并列给出两点行动:
- 你现在就去检查路由器的远程管理端口设置,确保仅来自本地网段的访问被允许,并把默认账户改成强口令。
- 计划在本月完成一次系统级更新,并对手机端 VPN 客户端的权限做一次全面审视,关闭非必要权限。
跨操作系统的对比与考量
我在不同系统的官方文档与用户反馈里寻找答案。结论清晰:Windows 的移动热点对 VPN 的适配性最好、macOS 的 Internet Sharing 在某些 VPN 客户端下更稳定,而企业网络里路由策略往往需要管理员介入。你在家里就能落地,但要注意环境差异带来的细微变化。
Windows 优势明显但有边界
在 Windows 场景中,移动热点通常更容易把 VPN 隧道转发给手机。原因很直白:Windows 的网络共享栈对常见 VPN 客户端的兼容性比较友好,错误排查也有大量社区对照。如果你遇到手机连不上 VPN,第一步检查移动热点网络配置是否启用了正确的网络共享模式。实操层面,确保无线网段与 VPN 客户端的允许清单匹配,避免路由环路。简短结论:Windows 的组合在家庭场景下表现稳健。
MacOS 稳定性取决于客户端实现
macOS 的 Internet Sharing 在某些 VPN 客户端下表现稳定,但并非对所有实现都友好。从文档上看,伴随 macOS 的更新,部分 VPN 客户端引入了更好的分流与 DNS 处理,提升了共享稳定性,但也有个别版本出现短暂连接波动。要点在于选用与你的 macOS 版本和 VPN 客户端版本高度匹配的组合,并关注客户端是否显式支持“共享 VPN”活动。结论:macOS 适用于对系统自带网络分享控件信任度高的用户。
分流策略在不同提供商间差异显著
不同 VPN 服务商对分流(split tunneling)的支持程度不一样。有的商家在客户端内内建“仅共享本地局域网流量”的策略,确保手机流量不经 VPN;有的则默认全局走 VPN。这直接影响你手机端访问本地设备的能力、以及在家中其他设备仍可共享 VPN 的稳定性。若你追求清晰的流量控制,先确认你用的服务商对分流的具体策略,并在路由层面作对照。
企业环境需要管理员介入的现实
在企业网络环境中,路由策略通常受企业网关、ACL、以及管理员设定的政策控制。路由表的变化可能需要域管理员介入才能实现跨设备一致的 VPN 分享,并且某些学校或办公室的来宾网络对设备共享存在额外限制。简言之:家用网络的灵活性高于企业网络。若你在小型办公室工作,和 IT 同事沟通分流策略与路由分发,是提升稳定性的关键动作。
小结 verdict:Windows 的移动热点最易落地,macOS 的 Internet Sharing 依赖客户端实现的稳定性,分流策略是决定能否顺畅共享的隐形变量,企业网络需管理员参与才会有可预见的稳定性。
在 2026 年的版本更新里,主流 VPN 客户端对分流的可控性持续改进,若你要长期维持多设备共享,优先选择明确支持分流设置的组合。若你需要,我可以把常见组合列成对照表,方便你下一步直接落地。
未来两周就能落地的一个决定性动作
你已经掌握在一台电脑上创建 VPN 并让手机接入的核心原理。现在的关键,是把“可复制的家庭网络桥接”变成一个持续可用的工作流。我的结论是:把电脑作为主节点,明确制定两条支线策略。一条是固定时间同步的热点服务,一条是按需的应用代理。这样,你在家里任何设备想要走同一根 VPN 线路时,只需按一个简单步骤完成切换即可。这一点将把你从临时连接的依赖,转化为稳定的家庭网络策略。
从文献与公开资料整理来看,最稳妥的做法是:在路由器层面设定默认网关指向电脑的 VPN 缓存端口,同时保留设备层的单独代理选项。这能确保手机在移动或家中切换时,体验一致,且问题复现更少。 当你需要快速回退,直接关闭电脑端的 VPN 服务即可,风险降到最低。未来升级时,考虑将 VPN 配置导出为可再现的脚本,以便新设备无缝接入。
备选路径回顾与行动点:
- Backup strategy: 保留一个“按需代理”快捷开关,确保在家中信号弱时仍有本地直连选项。
- What to try this week: 1) 把电脑 VPN 服务导出脚本保存到 U 盘; 2) 在手机上记下一个固定的代理端口和 Wi‑Fi 名称,日后直接复用。
- What to try this week: 尝试一次切换到路由器‑电脑桥接模式,记录下工作时长与稳定性变化。
短句版 verdict:把电脑作为 VPN 入口的“桥梁”固定下来,手机端就再也不怕断线。 你准备好在家里把这条线彻底拉直吗?
常见问题
把电脑上的 VPN 分享给手机会不会降低手机网速
在分享 VPN 时手机的网速可能会受到影响,但影响的大小取决于两件事:你电脑的上行带宽和 VPN 的加密开销。若电脑处在一个有足够上行带宽的网络中,且 VPN 服务器负载不高,手机端的实际体验不会明显下降。相反,很多人会发现通过电脑共享的 VPN 路由,手机的稳定性更高,连上后能避免公共 WiFi 的流量劫持。要点是确保电脑的网络接口没有瓶颈,并且 VPN 客户端在电脑端的设置没有额外的转发延迟。在实际环境里,带宽受限的场景最容易出现下降。 监控手机端的实际吞吐量,必要时调整加密等级或切换 VPN 服务器可以帮助保持体验。定期检查共享设置和路由规则,确保没有多余的跳数。优化网络路径是提升体验的关键。
Windows 与 macOS 哪个更适合做 VPN 分享点
就“作为 VPN 分享点”的实用性而言,Windows 的移动热点实现通常对 VPN 的兼容性更好,配置也更直观。macOS 的 Internet Sharing 在部分 VPN 客户端下表现稳定,但在某些网络环境中存在路由不一致的情况。基于公开文档与用户反馈,Windows 更适合在家里快速落地作为 VPN 分享点。若你已经习惯 macOS 的图形界面,且对 VPN 客户端有特定优化需求,macOS 也能胜任,但要准备处理个别路由与代理设置的差异。结论清晰:Windows 更容易稳定地把 VPN 分享给手机。 具体步骤要按官方文档逐项开启网络共享、配置路由并验证。若遇到兼容性问题,切换到另一平台再试往往更快找出病因。
手机连接后如何确认流量确实走了 VPN 路由
先确认路由入口。打开手机的网络设置,查看当前连接的 Wi‑Fi 与代理配置,确保代理或 VPN 路由端口在手机端有效启用。随后在手机上访问能返回你公网上网 IP 的服务,若显示为电脑所在 VPN 的出口 IP,表明流量走了 VPN 路由。还可以在电脑端的路由表中查找到达手机的默认网关是否来自 VPN 转发口。最直接的证据是你访问的公共 IP 与 VPN 提供商分配的出口 IP 一致。 若 IP 未变,重新检查 NAT、DHCP、以及是否启用了 Internet Sharing 的“共享连接到”选项。总之,验证路径要有两点:出口 IP 与实际流量走向的一致性。
如果 VPN 断开手机还保持连网怎么办
VPN 断开时,手机可能继续保持网络连接,但流量会走直连公网。要避免这件事,设置“断开时阻断互联网访问”或在手机端启用仅在 VPN 连接时才允许网络访问的策略。再者,确保电脑端的 VPN 分享口在断线后会自动重建路由,若路由表在 VPN 断开时仍保留旧条目,需手动或自动清理再创建。核心对策是强制性网络访问控制与自动重连路由的健壮性。 定期检查路由表和共享设置,确保在断线后能快速回到 VPN 路由状态。
共享 VPN 时需要额外的防火墙设置吗
通常情况下不需要,但有两点要留意:第一,确保只对受信任的设备开放共享端口,不要暴露管理端口给外部网络。第二,核对电脑端的防火墙规则,允许 VPN 分享所需的转发和 NAT 流量通过。若你使用企业级 VPN 或复杂的路由策略,防火墙可能需要精细化的规则来避免流量泄露。坚持最小权限原则,逐步放行需要的端口和协议。 结论是:在家用场景下,适度的防火墙配置能显著提升安全性,而不过度干扰共享功能。
VPN 分享到手机对数据流量有额外影响吗
分享 VPN 会额外产生一点数据处理负载,理论上会引入少量额外的加密开销。但对大多数家庭宽带来说,这个增量不至于成为瓶颈。手机通过共享口走 VPN 时,会比直连公网多出一次路由跳转和加密解密过程,因此耗费略高。真实体验取决于你的网络带宽、VPN 服务器距离、以及 VPN 客户端的实现。简言之,影响是存在但通常很小。 如果你对流量敏感,选择更接近家里的 VPN 服务器、以及使用较高效的加密参数,会有帮助。
家庭网络下是否需要管理员协助开启共享
在家庭网络中,通常不需要专业管理员就能开启共享,但需要你具备对路由与系统设置的基本理解。你需要启用电脑的网络共享、确认手机通过正确的热点或代理连接,并确保路由表把手机的流量导向 VPN。若你家里有企业级路由器或校园网入口,可能需要管理员介入以允许端口转发和 NAT 的特定规则。如果你只是普通家庭网络,自己就能完成。 但遇到路由冲突或企业网策略时,寻求帮助更稳妥。